SLA-Compliance beschreibt, wie vollständig ein Dienstleister die Zusagen eines Service Level Agreements (SLA) erfüllt. Sie wird meist als SLA-Compliance-Rate angegeben: der Prozentsatz der Kontakte oder Fälle, die innerhalb der vereinbarten Reaktions- und Lösungszeiten bearbeitet werden.
Ein SLA kann zwischen einem Unternehmen und seinen Kunden, einem Outsourcing-Dienstleister und seinem Auftraggeber oder zwei internen Teams bestehen. CIO beschreibt es als das erwartete Serviceniveau, die Kennzahlen zu dessen Messung sowie „die Abhilfemaßnahmen oder Vertragsstrafen, falls vorhanden, sollten die Service Levels nicht erreicht werden“.
SLA-Compliance ist nicht dasselbe wie der Service Level, also der Anteil der Anrufe, die innerhalb einer festgelegten Anzahl von Sekunden angenommen werden. Der Service Level ist eine einzelne Kennzahl. Ein SLA enthält meist mehrere Zusagen, und ein Service-Level-Ziel ist oft eine davon.
Wozu verpflichtet ein SLA ein Supportteam?
Im Kundensupport sind die meisten Zusagen Zeitvorgaben. Der Analyseleitfaden von Umbrex nennt vier: Erstreaktion, Aktualisierungsrhythmus, Wiederherstellungszeit und vollständige Lösung. Jede wird nach Kanal, Priorität und Kundenstufe festgelegt. Bei Telefonleitungen ist die Erstreaktionszusage ein Ziel für die Zeit bis zur Annahme, das zusammen mit der durchschnittlichen Annahmezeit erfasst wird.
Zwei Regeln für die Zeitmessung sind ebenso wichtig wie die Ziele: ob die Zeit in Geschäftszeiten oder Kalenderstunden gezählt wird und welche Status den Timer anhalten, etwa das Warten auf den Kunden. Umbrex führt beides als Punkte auf, die vor der Messung zu klären sind.
Wie berechnet man die SLA-Compliance-Rate?
- SLA-Compliance-Rate = Kontakte, die ihr SLA-Ziel erreicht haben ÷ Kontakte mit SLA-Ziel × 100
Freshworks nennt ein entsprechendes Verhältnis für die Lösung: innerhalb des SLA gelöste Tickets ÷ insgesamt gelöste Tickets × 100. Berechnen Sie die Rate zuerst für jede Zusage einzeln, dann insgesamt.
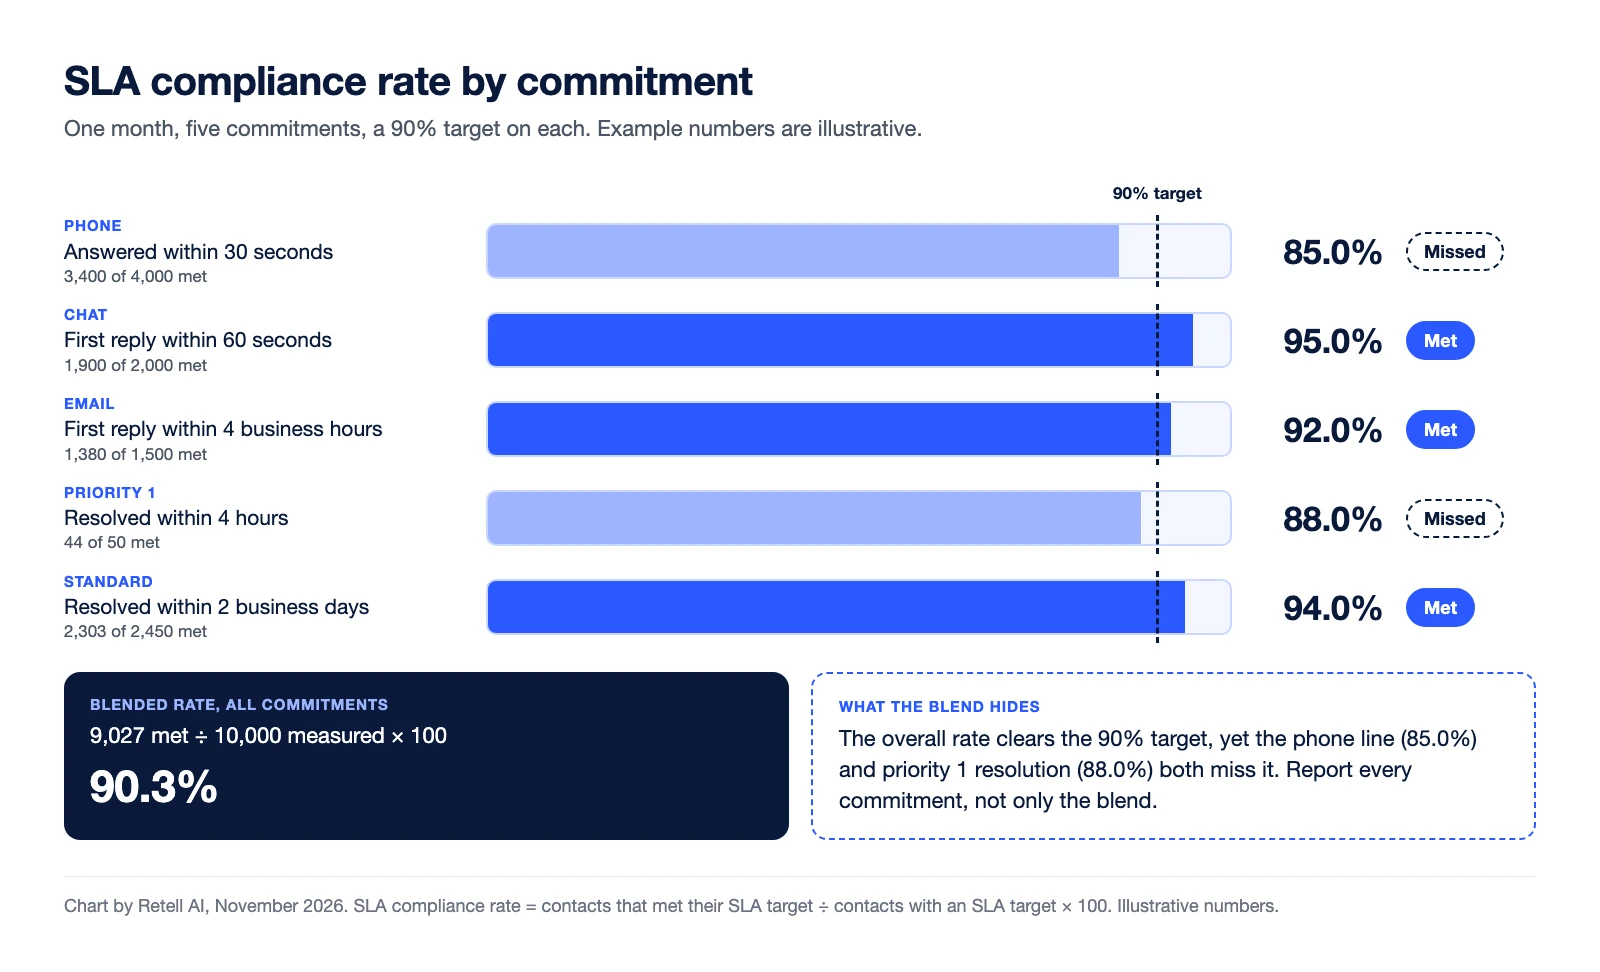
Rechenbeispiel (Beispielzahlen). Ein Monat für ein Supportteam, dessen Vereinbarung für jede Zusage ein Ziel von 90 % festlegt:
| Zusage | Gemessen | Erfüllt | Compliance | Ziel 90 % |
|---|---|---|---|---|
| Telefon: Annahme innerhalb von 30 Sekunden | 4.000 | 3.400 | 85,0 % | Verfehlt |
| Chat: erste Antwort innerhalb von 60 Sekunden | 2.000 | 1.900 | 95,0 % | Erreicht |
| E-Mail: erste Antwort innerhalb von 4 Geschäftsstunden | 1.500 | 1.380 | 92,0 % | Erreicht |
| Priorität 1: gelöst innerhalb von 4 Stunden | 50 | 44 | 88,0 % | Verfehlt |
| Standard: gelöst innerhalb von 2 Werktagen | 2.450 | 2.303 | 94,0 % | Erreicht |
| Alle Zusagen | 10.000 | 9.027 | 90,3 % | Erreicht |
Die Gesamtrate von 90,3 % erreicht das Ziel, während die Telefonleitung und die Fälle mit Priorität 1 es verfehlen. Weisen Sie jede Zeile aus. Umbrex definiert außerdem eine strengere Gesamtrate: Fälle, die alle anwendbaren SLAs erfüllen ÷ alle relevanten Fälle.
Was ist eine gute SLA-Compliance-Rate?
Es gibt keinen einheitlichen Standardwert. Das Ziel ist das, was die Vereinbarung festlegt, und es ist nur zusammen mit seinem Schwellenwert aussagekräftig: 95 % bei einer Antwort innerhalb von 24 Stunden sind leichter zu erreichen als 90 % bei einer Antwort innerhalb von 30 Minuten. Legen Sie ein internes Ziel fest, das strenger ist als das vertraglich vereinbarte.
Bei Telefonleitungen erhöhen lange Annahmezeiten tendenziell die Anrufabbruchrate. Callcenter-Kennzahlen und KPIs behandelt die Warteschlangenkennzahlen, die diesen Zielen zugrunde liegen.
Was passiert bei einer SLA-Verletzung?
Eine Verletzung gibt es auf zwei Ebenen. Ein einzelner Kontakt verletzt das SLA, wenn er seine Frist überschreitet. Die Vereinbarung selbst gilt nach den im Vertrag festgelegten Bedingungen als verletzt, oft wenn die Compliance-Rate des Zeitraums unter das Ziel fällt.
Vor Ablauf der Frist. Der Leitfaden von Umbrex erfasst eine At-Risk-Rate: offene Fälle, bei denen eine Verletzung im nächsten Intervall zu erwarten ist. So bleibt Zeit, den Fall neu zuzuweisen oder der Eskalationsmatrix zu folgen.
Nach einer Verletzung. CIO nennt mögliche Abhilfen: „Service-Gutschriften, Gebührenminderungen, andere vereinbarte Abhilfemaßnahmen“ und in schweren oder wiederholten Fällen das Recht zur Kündigung. Außerdem nennt CIO ein Beispiel für einen fairen Ausschluss: Wird ein Ziel verfehlt, weil der Auftraggeber Informationen nicht rechtzeitig bereitgestellt hat, „sollte der Anbieter nicht bestraft werden“. Beides sind Vertragsbedingungen. Lesen Sie daher die Vereinbarung selbst und wenden Sie sich bei Unklarheiten an Ihre Rechtsberatung.
Dann die Ursache finden. Umbrex empfiehlt, Verletzungen nach Ursachen zu ordnen, etwa verspätete Zuweisung, lange Wartezeit in der Warteschlange oder zu viele Weiterleitungen, und wöchentliche Reviews mit den Verantwortlichen der Warteschlangen anzusetzen.
Welche Rolle KI-Sprachagenten spielen
Laut der Concurrency-Dokumentation von Retell kann ein Agent beliebig viele gleichzeitige Anrufe innerhalb des Concurrency-Limits des Workspace annehmen, sodass kein Anruf auf eine freie Person warten muss. Ist das Limit erreicht, warten neue eingehende Anrufe kurz auf einen freien Slot. Anrufe, die der Agent an eine Person weiterleitet, gehen an die von Ihnen festgelegte Nummer. Stellt dieses Ziel Anrufe in eine Warteschlange, messen Sie diese Warteschlange an ihrem eigenen Zielwert.
Die Alert-Regeln von Retell senden eine E-Mail oder einen Webhook, wenn die Anruferfolgsrate, die genutzte Concurrency oder fehlgeschlagene Weiterleitungen einen von Ihnen festgelegten Schwellenwert überschreiten. Das ist eine Frühwarnung, kein SLA-Bericht.
Häufige Fragen zur SLA-Compliance
Wie lautet die Formel für die SLA-Compliance-Rate?
Teilen Sie die Kontakte, die ihr SLA-Ziel erreicht haben, durch die Kontakte mit einem SLA-Ziel und multiplizieren Sie das Ergebnis mit 100.
Ist SLA-Compliance dasselbe wie Service Level?
Nein. Der Service Level ist eine einzelne Kennzahl: der Prozentsatz der Anrufe, die innerhalb einer festgelegten Zeit angenommen werden. SLA-Compliance umfasst jede Zusage der Vereinbarung über alle Kanäle hinweg.
Was gilt als SLA-Verletzung?
Ein Kontakt, der seine Reaktions- oder Lösungsfrist überschreitet. Auf Ebene der Vereinbarung legt der Vertrag fest, was als Verletzung gilt, oft eine Compliance-Rate des Zeitraums unterhalb des Ziels.
Sollte die SLA-Uhr anhalten, während auf den Kunden gewartet wird?
Nur wenn die Vereinbarung dies vorsieht.
Halten Sie die Reaktionszeiten am Telefon innerhalb Ihres SLA
Die Retell AI ist eine Plattform für KI-Sprachagenten für Contact Center. Ihre Agenten nehmen eingehende Anrufe bis zu Ihrem Concurrency-Limit an und übergeben an Ihr Team, wenn ein Mensch gebraucht wird. Sprechen Sie mit dem Retell-Team.
Security & compliance for regulated deployments
How Retell handles audits, data retention and access control.
Further Reading
Related terms
Table of contents


